 Immagine esemplificativa
Crema, 24 ottobre 2026
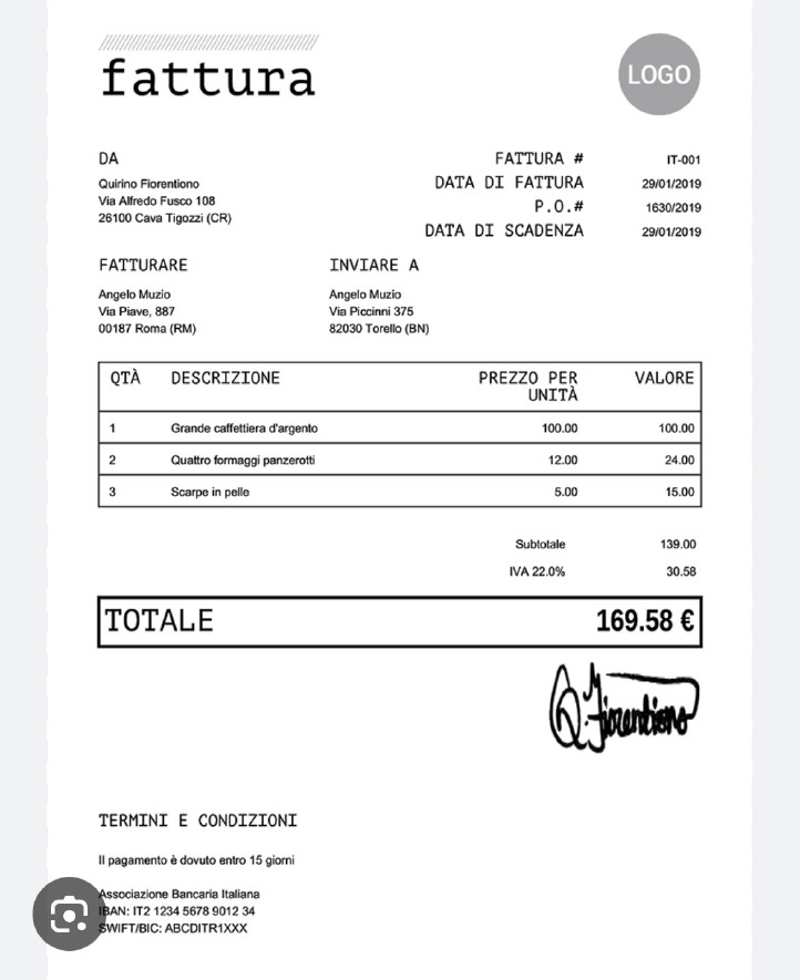
Una fattura reale in allegato, l'IBAN diverso da quello abituale e un bonifico commerciale che sparisce nel nulla.
Niente virus evidenti o schermate bloccate sul computer. La truffa del "man in the mail" colpisce con frequenza le piccole realtà produttive, dagli studi professionali di città fino alle imprese artigiane sparse nel territorio cremasco. I criminali informatici non inventano documenti da zero: spiano le caselle di posta elettronica ordinarie per settimane, individuano lo scambio di pagamenti tra fornitore e committente, sostituiscono le coordinate bancarie sul documento e attendono l'accredito. Quando l'azienda si rende conto dell'errore, i fondi sono già stati dirottati verso conti esteri e ripuliti.
Una fattura reale in allegato, l'IBAN diverso da quello abituale e un bonifico commerciale che sparisce nel nulla. Niente virus evidenti o schermate bloccate sul computer. La truffa del "man in the mail" colpisce con frequenza le piccole realtà produttive, dagli studi professionali di città fino alle imprese artigiane sparse nel territorio cremasco. I criminali informatici non inventano documenti da zero: spiano le caselle di posta elettronica ordinarie per settimane, individuano lo scambio di pagamenti tra fornitore e committente, sostituiscono le coordinate bancarie sul documento e attendono l'accredito. Quando l'azienda si rende conto dell'errore, i fondi sono già stati dirottati verso conti esteri e ripuliti.
La vulnerabilità nasce dai limiti tecnici dei sistemi di posta convenzionali. I messaggi standard viaggiano attraverso la rete in chiaro, leggibili dai server intermediari e vulnerabili a intrusioni silenziose. Proteggere le trattative economiche e l'invio di dati contabili sensibili richiede l'adozione di canali di comunicazione blindati alla radice. Scegliere una mail con crittografia end-to-end garantisce la massima riservatezza: i testi e i file allegati vengono codificati direttamente sul dispositivo del mittente e possono essere decifrati unicamente dal destinatario provvisto della chiave corrispondente. In questo modo, nessun soggetto terzo o gestore di transito ha la possibilità tecnica di intercettare il messaggio, leggerne il contenuto o alterare l'IBAN delle fatture durante il tragitto.
Come agiscono i truffatori all'interno delle caselle aziendali
Il meccanismo d'intrusione è subdolo. Spesso l'infiltrazione comincia con un banale messaggio di phishing aperto distrattamente mesi prima su un terminale dell'ufficio. I malviventi non bloccano le attività, ma inseriscono regole di inoltro automatico: i messaggi che contengono parole chiave come "saldo", "acconto", "fattura" o "coordinate bancarie" vengono duplicati verso un server esterno senza generare alcun allarme visibile.
Una volta compreso il calendario delle scadenze, il truffatore crea un indirizzo clone quasi indistinguibile da quello del vero fornitore, magari variando un solo carattere nel nome del dominio, e invia la nota di pagamento con i propri estremi bancari. Come documentato nei dettagli delle indagini di cronaca, molte imprese saldano le fatture senza effettuare una verifica a voce, accorgendosi della trappola soltanto quando il fornitore reale sollecita il mancato versamento.
Verifiche a doppio binario e allarmi di settore
Gli antivirus commerciali da soli non possono contrastare questa minaccia, poiché l'inganno si basa interamente sulla manipolazione dei canali di testo. Le frodi di tipo Business Email Compromise figurano infatti tra le problematiche economiche più pesanti per il comparto delle PMI, complice la gestione poco rigorosa dei flussi documentali tra uffici.
Per disinnescare l'attacco serve istituire un protocollo rigido: qualsiasi cambio improvviso di coordinate bancarie comunicato per iscritto deve essere validato tramite una chiamata a un numero telefonico storico già archiviato in rubrica, senza mai comporre i recapiti indicati nella nuova fattura ricevuta.
Le buone pratiche per blindare studi e uffici
Le realtà del nostro comprensorio si fondano su storici rapporti di fiducia commerciale, ma nell'ambiente digitale occorre applicare una prudenza sistematica. Eliminare password deboli, attivare l'autenticazione a due fattori su tutte le postazioni di lavoro e dismettere webmail aperte condivise tra più operatori sono interventi immediati.
I controlli devono estendersi alle routine quotidiane. Proteggere i file PDF sensibili con chiavi d'accesso prima dell'invio e condurre un'ispezione periodica delle impostazioni di inoltro nelle proprie caselle consente di scovare anomalie prima che l'ammanco finanziario diventi irreversibile.